Revisionssicher
Vollständige Nachvollziehbarkeit Ihrer Antworten und Ergebnisse — audit-ready.
SCMC steht für Schweizer Qualität in der Informationssicherheit. Unser ISMS-Tool vereint Einfachheit, Effizienz und höchste Sicherheit. Alle Daten werden ausschliesslich in einer in der Schweiz geführten Cloud-Lösung gespeichert – für maximale Datensicherheit und volle Kontrolle.
Mit den flexiblen Bewertungstools – vom Cyber-Basis-Check über den IKT-/NIST-Standard bis hin zur ISO 27001:2022 – erhalten Unternehmen jeder Grösse die passende Lösung, um ihr Sicherheitsniveau gezielt zu analysieren, zu bewerten und kontinuierlich zu verbessern, alles Online und Schluss mit Excel.
ISG-Meldepflicht gilt seit April 2025 — sind Sie vorbereitet?
Neu Selbstlernmodul mit der HWZ
Ein gewöhnlicher Dienstagmorgen, und plötzlich stehen alle Systeme Ihres Unternehmens still. Wissen Sie als Geschäftsleitung, was jetzt zu tun ist?
Das Selbstlernmodul zeigt in rund 50 Minuten, warum Informationssicherheit Chefsache ist, welche Fragen Sie stellen sollten und wie Sie die wichtigsten Werte Ihres Unternehmens schützen. Sie lernen, den Reifegrad Ihrer Informationssicherheit sichtbar und steuerbar zu machen, praxisnah und ohne Technikjargon. Entstanden ist es mit Heinz Stieger und der HWZ Hochschule für Wirtschaft Zürich für den CAS General Management.
Das Modul läuft auf der Lernplattform Articulate und öffnet sich in einem neuen Fenster.
«SCMC Cyber-Risiken: Führung gefordert»
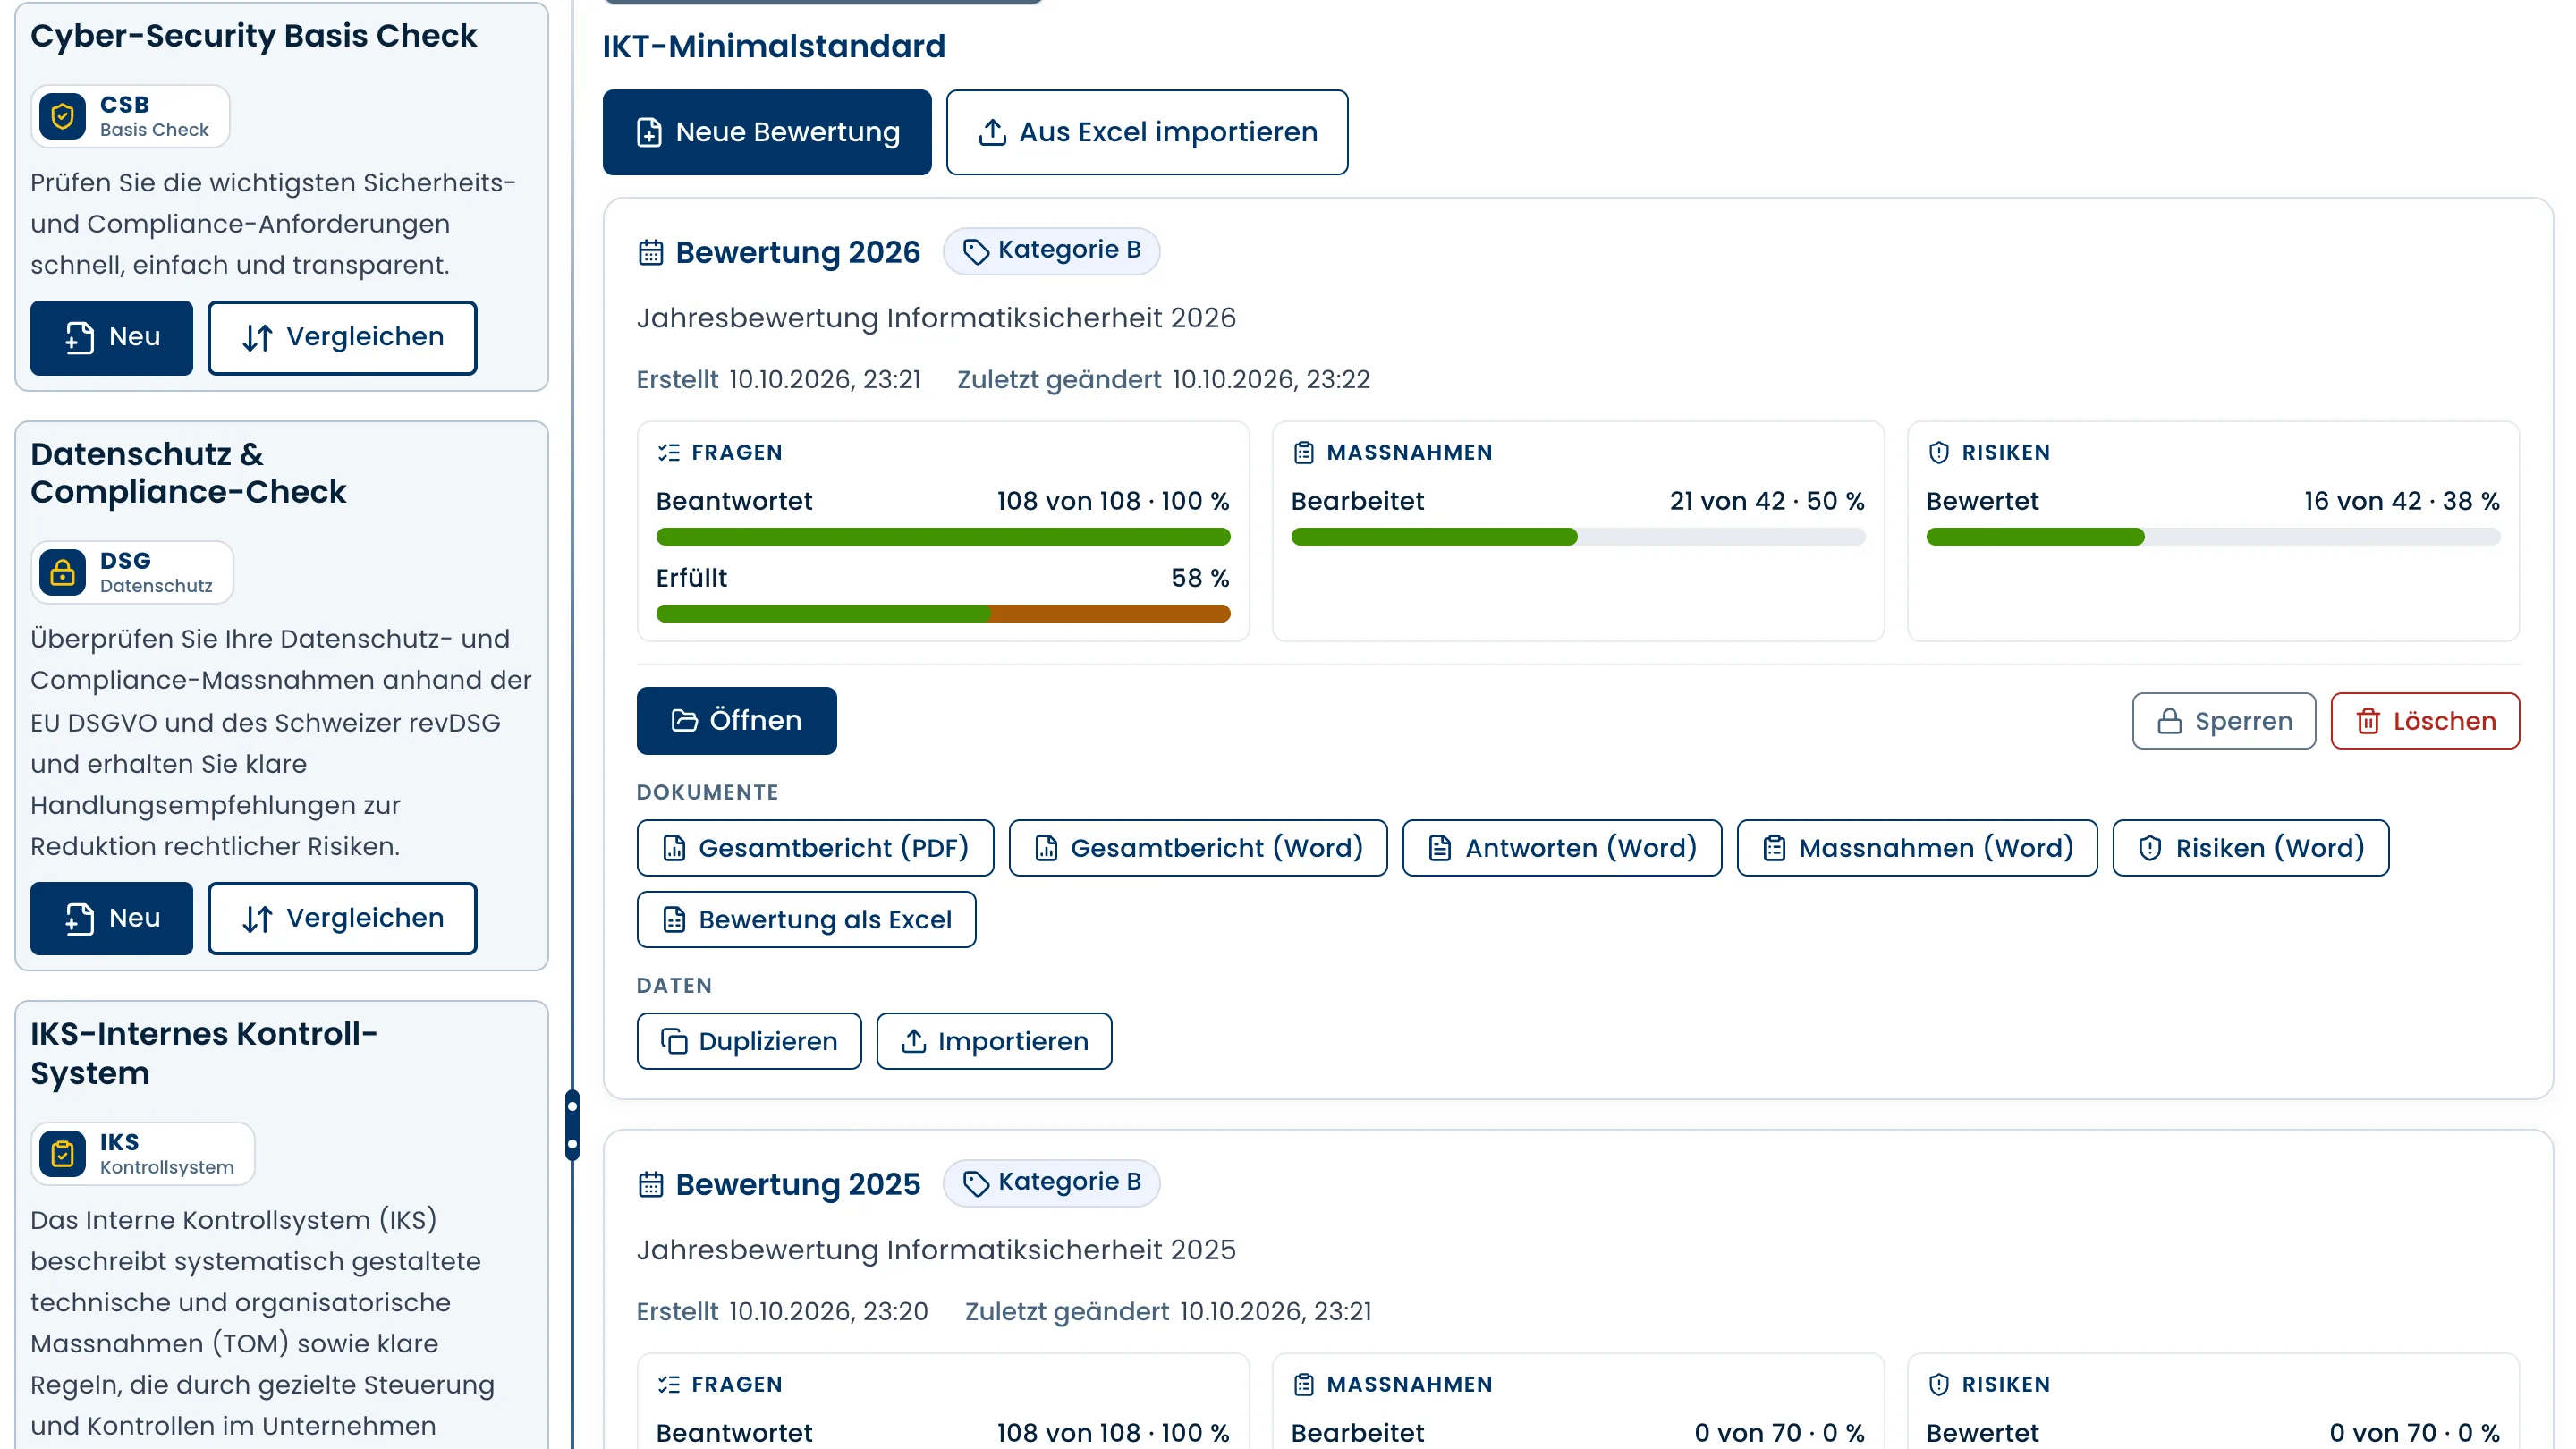
Jede Bewertung folgt dem Fragenkatalog eines Moduls, etwa IKT-Minimalstandard, ISO 27001, NIS2 oder Datenschutz. Pro Frage halten Sie den heutigen Stand und das Ziel fest, mit Bemerkung und Link auf den Nachweis. Das Team arbeitet gemeinsam im Projekt, jede Änderung steht im Verlauf der Frage, und fürs nächste Jahr duplizieren Sie die Bewertung und arbeiten von dort weiter.
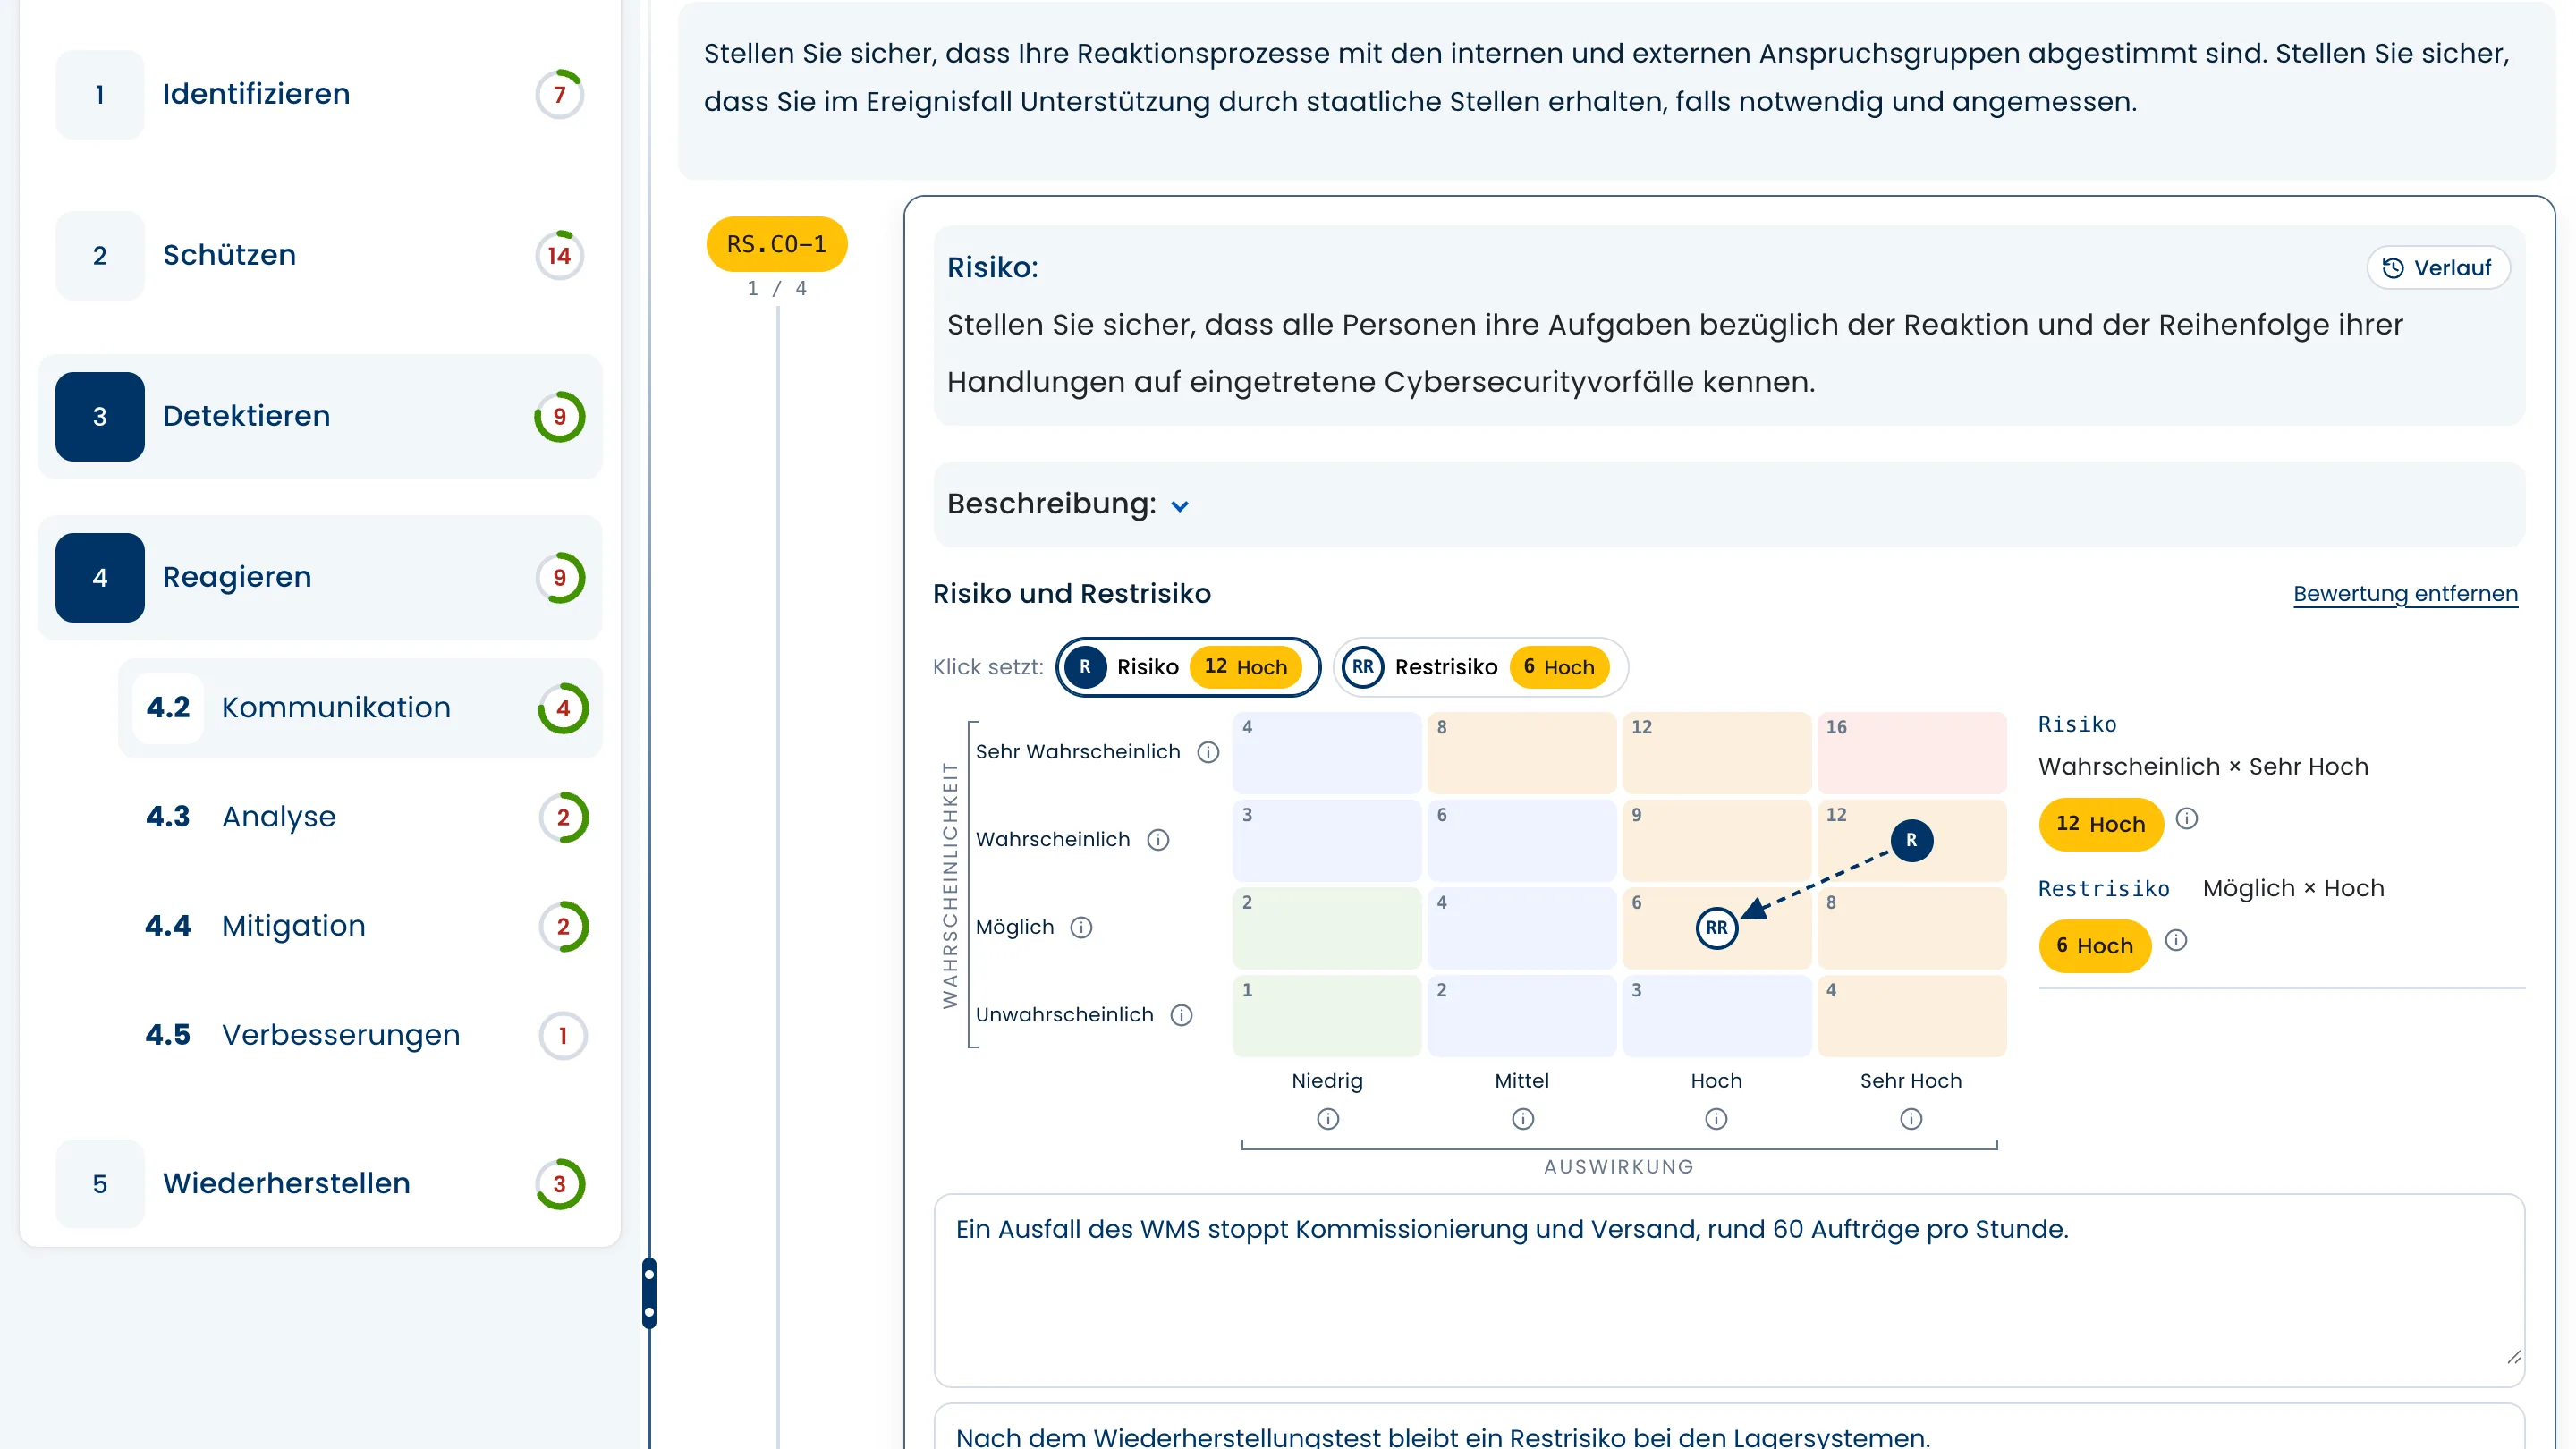
Die Auswertung zeigt IST und SOLL je Haupt- und Unterbereich, als Netzdiagramm und als Tabelle mit der Lücke in Prozentpunkten. Zwei Jahre nebeneinander zeigen, was sich bewegt hat. Für die Geschäftsleitung gibt es den Bericht mit einer Seite Zusammenfassung als PDF oder Word, und der Gesamtbericht fasst Bewertung, Massnahmen und Risiken in einem Dokument zusammen.
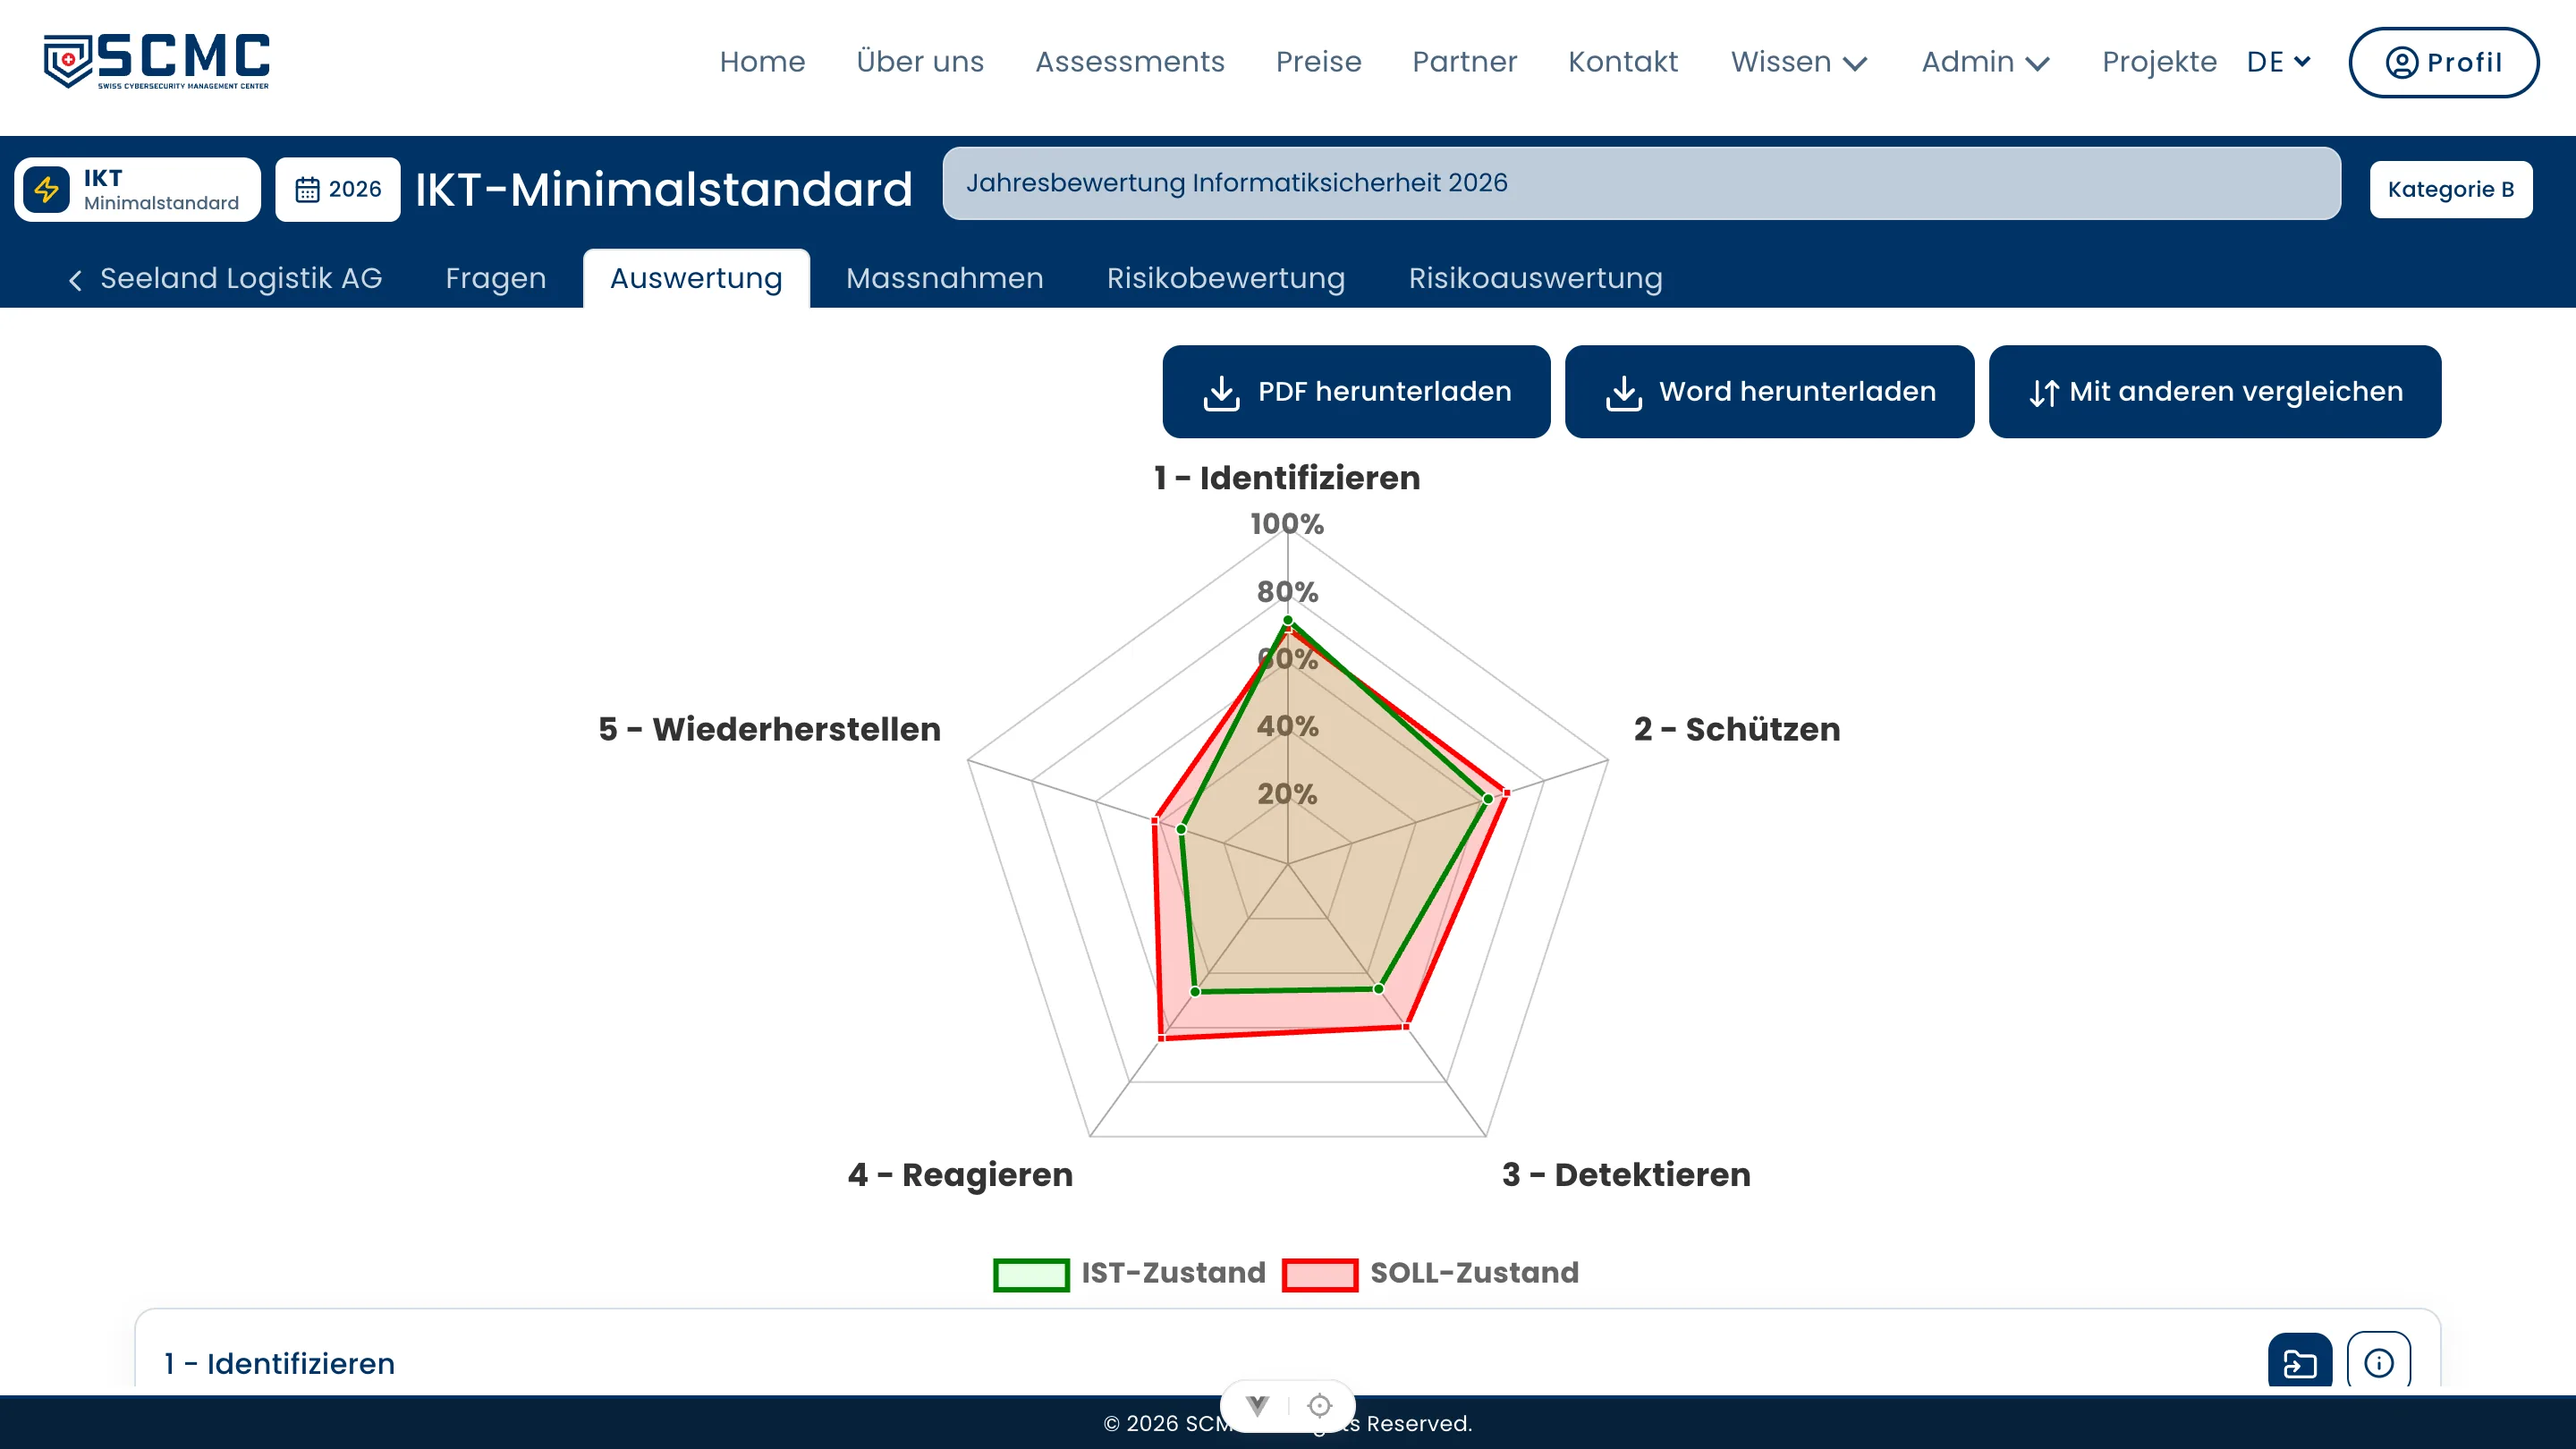
Jede Frage unter ihrem SOLL erscheint in den Massnahmen, mit der Empfehlung des Moduls, wo es eine gibt. Sie halten fest, was umgesetzt wird, wer verantwortlich ist, bis wann, und wer die Umsetzung prüft. Überfällige Fristen sind markiert, Erinnerungen gehen per Mail, und unter «Meine Aufgaben» sieht jede Person, was bei ihr liegt.
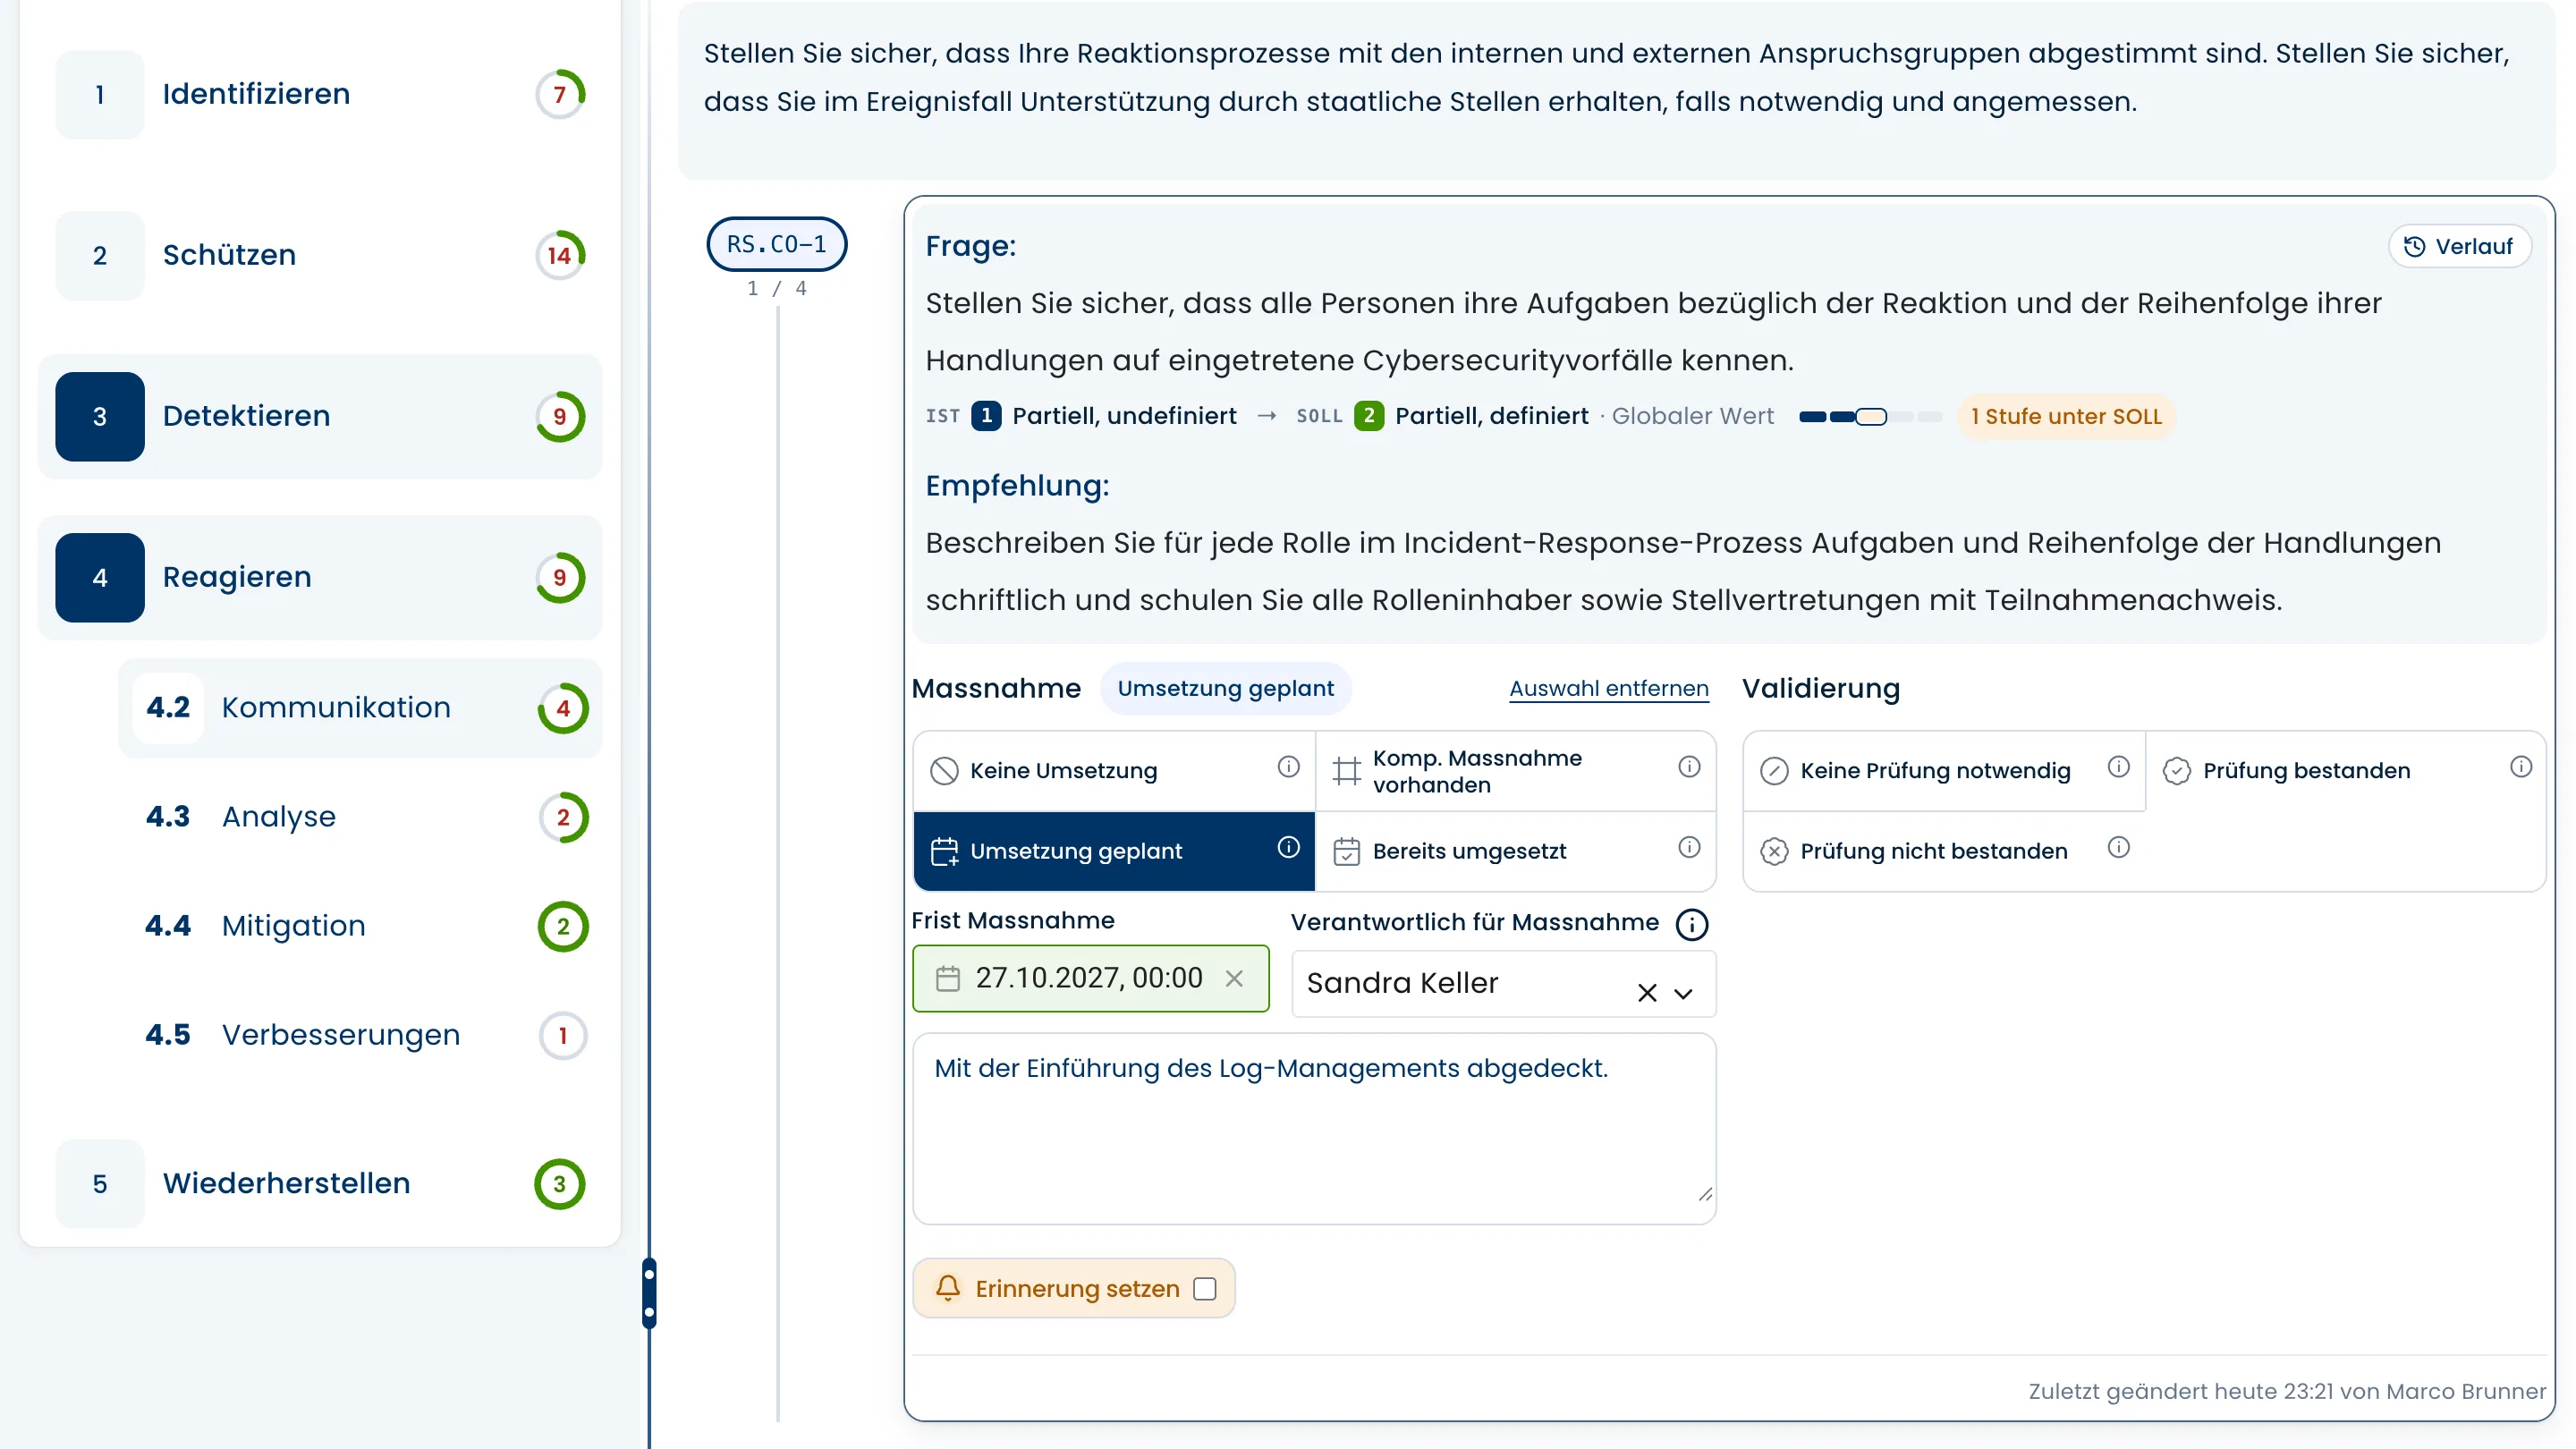
Wo eine Antwort unter dem SOLL liegt, bewerten Sie das Risiko mit Wahrscheinlichkeit und Auswirkung, direkt in der Matrix. Dazu kommt das Restrisiko nach den Massnahmen, mit Begründung und Nachweis. Die Risikoauswertung zeigt auf einer Seite, wie viele Positionen hoch sind, wie sich die Stufen durch die Massnahmen verschieben und wo noch kein Restrisiko bewertet ist.
Einfach, schnell, nachvollziehbar — in drei Schritten zur Sicherheitseinschätzung.
01
ISMS, IKT-Minimalstandard oder individuelles Framework.
02
Rollen vergeben, Teilbereiche zuweisen, Fortschritt live sehen.
03
Gap-Analyse, Roadmap, Management-Summary & Audit-Export.
Compliance leicht gemacht. Sicherheit gestärkt. Vertrauen ermöglicht.
Richten Sie sich an global anerkannten Cybersecurity- und Compliance-Frameworks aus.